
Digital Sentinel #14
27 ottobre 2026
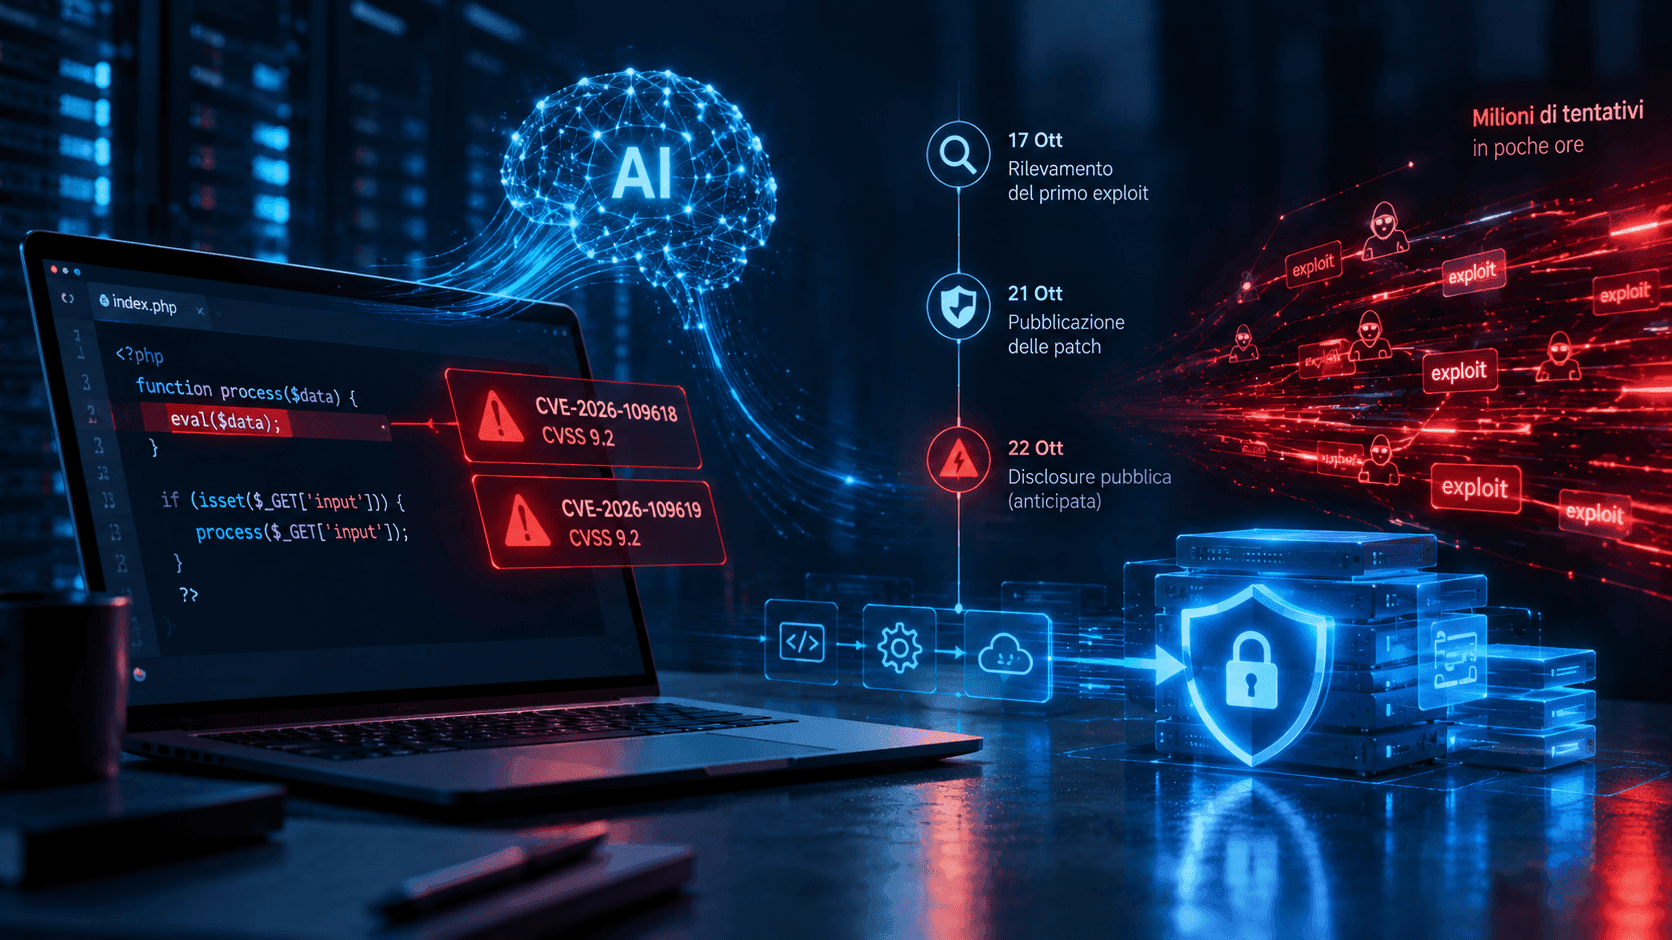
PHP, AI e milioni di tentativi di exploit: quanto tempo resta per difendersi?
Due vulnerabilità critiche in PHP, uno dei linguaggi più utilizzati sul web, sono state corrette il 21 ottobre dopo una ricerca fortemente assistita dall’Intelligenza Artificiale. Ma il caso racconta qualcosa di più della capacità dell’AI di trovare falle nel codice: mostra quanto si stia restringendo il tempo che separa la scoperta di una vulnerabilità dal suo possibile sfruttamento. E quanto rapidamente, di conseguenza, debbano reagire le aziende
Il 21 ottobre la PHP Foundation ha pubblicato nuove versioni correttive per CVE-2026-109618 e CVE-2026-109619, due vulnerabilità classificate con un punteggio CVSS 9.2 che, in determinate condizioni, possono consentire l’esecuzione di codice da remoto senza autenticazione.
Le debolezze alla base dei problemi affondavano le radici in codice presente da oltre un decennio, ma la loro piena sfruttabilità è emersa soltanto nel 2026. Alcuni segnali erano stati individuati già nel 2024 dalla PHP Foundation, senza però riuscire allora a ricostruire un percorso concreto verso l’esecuzione di codice da remoto.
A rendere il caso particolarmente significativo è il ruolo dell’AI. Calif ha individuato una delle falle utilizzando GPT-5.6 Sol nell’ambito dell’iniziativa Patch the Planet di OpenAI, mentre Wiz è arrivata indipendentemente a entrambe attraverso una ricerca che ha utilizzato più modelli di Intelligenza Artificiale.
Secondo Wiz, l’AI ha permesso di ridurre drasticamente i tempi necessari per analizzare il codice, mettere in relazione condizioni differenti e costruire scenari di exploit complessi. Il risultato è che una vulnerabilità difficile da comprendere e sfruttare può diventare molto più rapidamente accessibile sia a chi deve correggerla sia a chi cerca di trasformarla in un attacco.
Aggiornare non significa sempre installare una patch
Iscriviti alla newsletter
Rimani aggiornato sulle nuove frontiere della sicurezza informatica.
